La directive NIS2 renforce les attentes autour de la gestion du risque cyber et fait évoluer le rôle de la sensibilisation des collaborateurs.
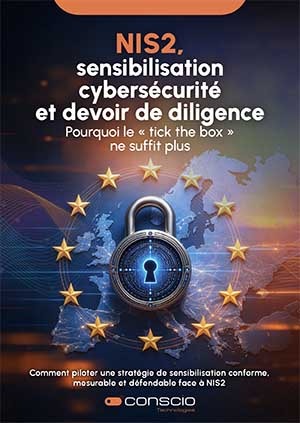
Dans son nouveau livre blanc, Conscio Technologies propose une approche centrée sur l’identification des risques, la pédagogie, la mesure des résultats et l’amélioration continue.
Le document fournit notamment des recommandations opérationnelles et une check-list permettant aux organisations d’évaluer leur niveau de préparation autour de la gouvernance, de la couverture des populations et de l’efficacité des actions menées.
L’objectif : construire une démarche capable d’être expliquée, mesurée et défendue dans la durée.