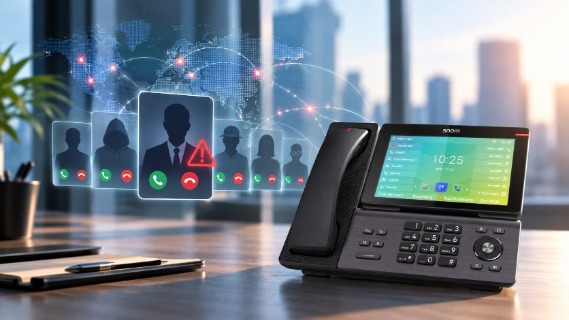
Un numéro s’affiche sur l’écran de notre téléphone et nous pensons reconnaître la personne qui appelle. C’est précisément sur cette confiance que repose l’usurpation d’identité de l’appelant : le numéro affiché est falsifié pour faire croire que l’appel provient d’une autre source.
Un numéro affiché ne peut pourtant pas être assimilé à une identité vérifiée. Les mesures adoptées dans plusieurs pays européens montrent à quel point le sujet est pris au sérieux. Fin 2022, l’Allemagne a mis en œuvre des mécanismes techniques pour protéger les numéros allemands contre leur falsification lors d’appels provenant de l’étranger. L’Espagne et l’Italie ont considérablement renforcé ces mesures en 2025, tandis que le Royaume-Uni durcit sa réglementation. En France, l’Arcep et les pouvoirs publics ont également instauré des mesures strictes visant à bloquer les appels frauduleux. Malgré des approches différentes, une même conclusion s’impose : un numéro affiché ne constitue pas, à lui seul, une preuve fiable de l’identité de l’appelant.
L’usurpation d’identité ne s’arrête pas à la périphérie du réseau
Pour les entreprises, l’usurpation d’identité ne relève pas uniquement des réseaux téléphoniques publics ou de la réglementation. La communication moderne repose désormais sur une chaîne complexe associant protocole SIP, services cloud, fournisseurs d’accès, contrôleurs de session en périphérie (SBC), systèmes téléphoniques, applications et terminaux.La sécurité ne consiste donc plus seulement à garantir la disponibilité d’une connexion et une bonne qualité vocale. Il faut également déterminer quelles informations transmises peuvent être considérées comme fiables et comment vérifier techniquement cette fiabilité.
Le numéro affiché joue notamment un rôle opérationnel : il peut servir à identifier les clients, prioriser les appels, orienter les interlocuteurs ou déclencher certains processus. S’il est manipulé, les conséquences dépassent le simple malentendu. Des collaborateurs peuvent être induits en erreur, avec le risque de divulguer des informations internes ou de permettre une utilisation abusive de données. La sécurité des communications IP doit donc être envisagée dans sa globalité.
Le central téléphonique, élément du modèle de confiance
Le central téléphonique, ou PBX, constitue un maillon essentiel entre le réseau et le terminal. Au-delà de l’établissement et du transfert des appels, il peut assurer différentes fonctions de sécurité : authentification, contrôle des autorisations, sécurisation des connexions SIP, chiffrement ou configuration des terminaux. Les fournisseurs d’accès, les SBC et les PBX contribuent ainsi à l’authentification des interlocuteurs et à la sécurisation des connexions. Cette approche doit toutefois s’appliquer de bout en bout : une infrastructure sécurisée perd une partie de son efficacité si la communication reste exposée sur le dernier tronçon.
Le terminal n’est pas un récepteur passif
Le téléphone IP fait lui aussi partie intégrante du dispositif de sécurité. Ce n’est pas simplement le dernier maillon de la connexion, mais un appareil connecté doté de ses propres logiciels et paramètres, qui communique directement avec le PBX.
Côté terminaux, la sécurité repose sur des mécanismes éprouvés tels que TLS, SIPS/SRTP, 802.1X, l’authentification du serveur et du téléphone, ainsi que la gestion des certificats. Des mises à jour régulières du micrologiciel permettent également de corriger les vulnérabilités connues et de maintenir les fonctions de sécurité à jour. Ces mécanismes sont notamment pris en charge par les terminaux Snom actuels.
Le provisionnement constitue un autre point sensible. Les appareils doivent être configurés de manière automatisée et contrôlée et disposer du firmware approprié. Snom propose à cette fin le « Secure Redirection and Provisioning Service » (SRAPS), un service cloud permettant le déploiement et la gestion automatiques et sécurisés des téléphones IP. Dès sa connexion à Internet, un nouveau téléphone peut ainsi recevoir automatiquement le firmware et la configuration appropriés, sans intervention sur site.
L’interaction avec le système téléphonique est tout aussi importante. Les mécanismes de sécurité ne déploient pleinement leur efficacité que si le PBX et le terminal sont techniquement compatibles. Snom collabore ainsi avec différents fournisseurs de PBX et propose, selon les plateformes, des certifications ou des guides de déploiement adaptés.
Une sécurité maximale tout au long de la chaîne
Même un téléphone IP sécurisé ne peut empêcher qu’un numéro soit usurpé sur le réseau téléphonique public. C’est à ce niveau qu’interviennent les autorités de régulation et les opérateurs de réseau. Mais la sécurité ne s’arrête pas non plus au réseau. Elle repose sur l’interaction de l’ensemble des éléments de la chaîne : réseau, fournisseurs d’accès, PBX, SBC, applications et terminaux. Chacun contribue à sécuriser les communications et à préserver la fiabilité des données transmises.
La question essentielle n’est donc plus seulement : « Que voit-on à l’écran ? », mais : « Dans quelle mesure pouvons-nous être certains que les informations qui nous parviennent sont fiables ? » À mesure que la téléphonie, le cloud, les applications et les terminaux s’interconnectent, cette question devient déterminante. La sécurité n’est plus une fonction isolée : elle est une propriété de l’ensemble de la chaîne de communication.
Par Grégory ROGÉ chez SNOM France